Aller au contenu
Comment des données publicitaires servent à traquer des militaires
Le Journal ELMARQ ↗Analyse · N°5371
Guerre informationnelle

Comment des données publicitaires servent à traquer des militaires

Le 4 septembre 2026, des mémos des forces armées américaines rendus publics par Ron Wyden et Pat Harrigan montrent que des adversaires ont exploité des données publicitaires de localisation pour suivre ou cibler des militaires au Moyen-Orient. En réponse, les composantes ont désactivé les identifiants publicitaires mobiles. Une donnée collectée pour la publicité devient un renseignement. Analyse.

Entrer dans l’analyse
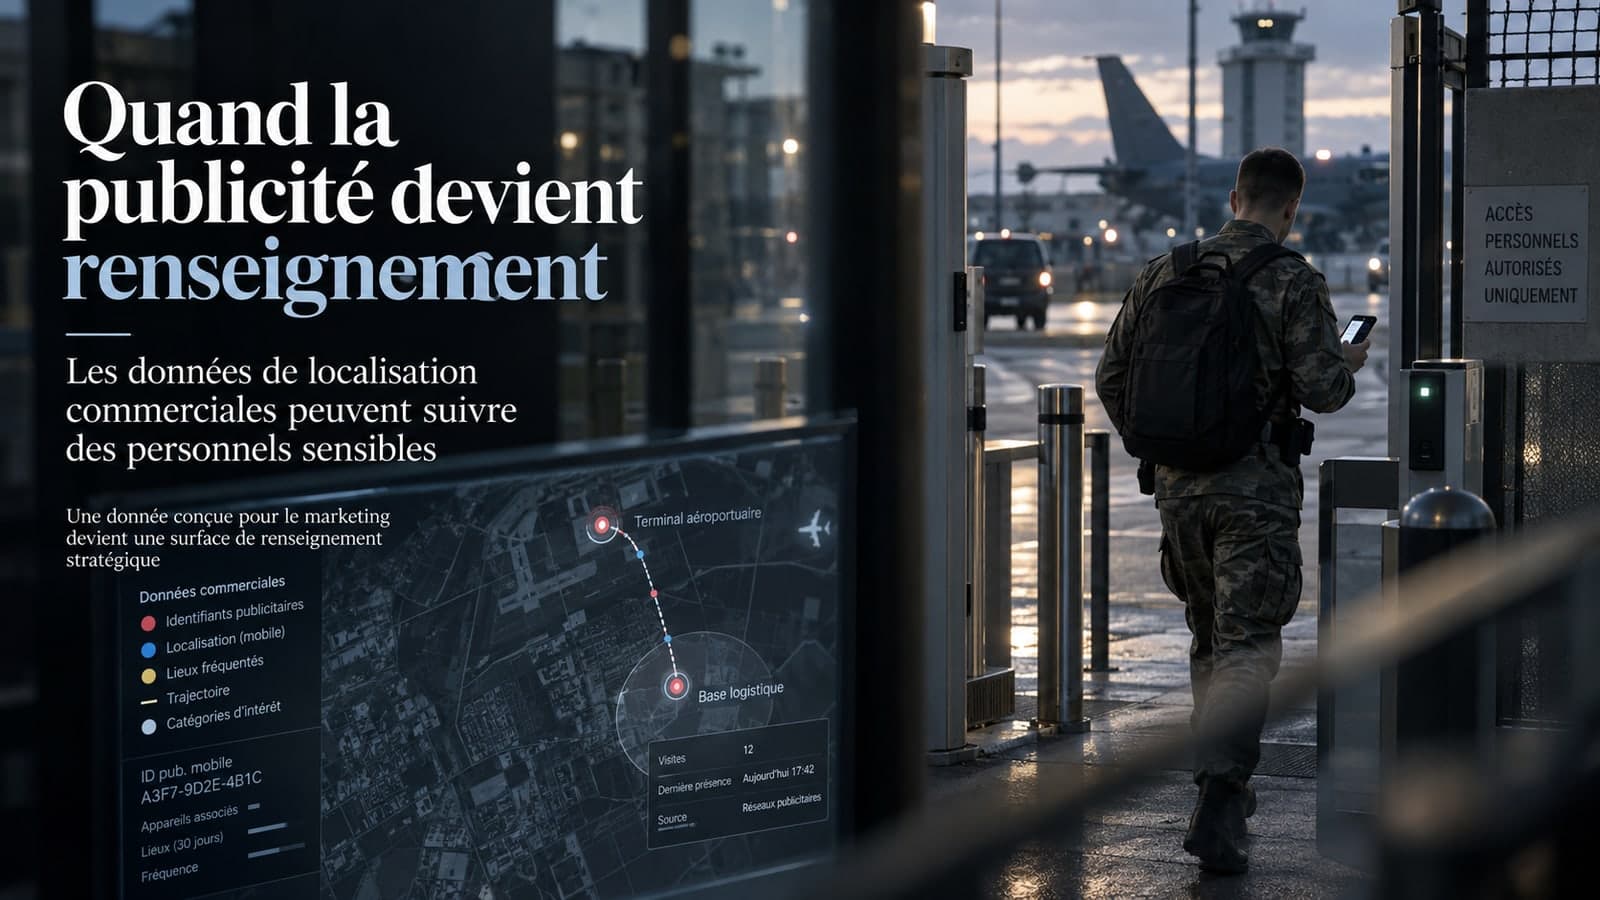
Un militaire de dos, sac au dos et téléphone en main, franchit un portique d'accès réservé près d'un aérodrome, à côté d'un écran montrant une infographie de données commerciales, identifiant publicitaire mobile, localisation, trajectoire d'un terminal aéroportuaire vers une base logistique, illustrant l'exploitation de données publicitaires de localisation pour suivre des personnels sensibles
© ELMARQ · Illustration éditoriale
En brefLa synthèse de cette analyse

ELMARQ analyse le basculement de la donnée publicitaire commerciale en surface de renseignement. Le 4 septembre 2026, le sénateur Ron Wyden et le représentant Pat Harrigan rendent publics des mémos des forces armées américaines : des adversaires ont exploité des données de localisation issues de téléphones et vendues commercialement pour suivre ou cibler du personnel américain au Moyen-Orient. En réponse, l'Army, l'Air Force, la Navy, les Marines et le Special Operations Command ont désactivé, à des degrés divers, les identifiants publicitaires mobiles (MAID). La chaîne de risque va de l'application mobile au courtier de données puis à l'achat commercial, sans piratage du téléphone ni du réseau. Aucun État n'est nommé dans les documents. Le mécanisme, que nous appelons renseignement commercial, place une troisième catégorie à côté de l'OSINT et du renseignement spécialisé : du renseignement acheté sur étagère. Une donnée collectée pour la publicité peut devenir un renseignement exploitable militairement, et le cyberespionnage ne consiste plus seulement à voler des données protégées mais à protéger celles que nos économies mettent légalement en vente.

À retenir

4 points clés
  1. La discipline d’analyse impose de tenir 4 distinctions.

  2. Le cyberespionnage ne consiste donc plus seulement à voler des données protégées ; il faut désormais protéger celles que nos propres économies mettent légalement en vente. 3 réflexes en découlent.

  3. Le fait nouveau ne vient ni d’une fuite ni d’un rapport privé.

  4. Le constat officiel : des adversaires ont utilisé des données de localisation issues de téléphones et vendues commercialement pour suivre ou cibler du personnel américain au Moyen-Orient.

Le fait nouveau ne vient ni d’une fuite ni d’un rapport privé. Le 4 septembre 2026, le sénateur Ron Wyden et le représentant Pat Harrigan ont rendu publics des mémos de plusieurs composantes des forces armées américaines, à l’appui d’une demande d’enquête adressée au Pentagone sur la protection des militaires face au commerce des données de localisation. Le constat officiel : des adversaires ont utilisé des données de localisation issues de téléphones et vendues commercialement pour suivre ou cibler du personnel américain au Moyen-Orient. En réponse, l’Army, l’Air Force, la Navy, les Marines et le Special Operations Command ont, à des degrés divers, désactivé les identifiants publicitaires mobiles, les MAID, sur leurs appareils professionnels. Le vrai sujet n’est pas une faille technique. C’est qu’une donnée collectée pour optimiser une campagne marketing peut devenir un renseignement exploitable militairement.

La chaîne de risque, rendue publique

La séquence est désormais documentée : une application mobile, un identifiant publicitaire, des données de localisation, un agrégateur ou courtier de données, un achat commercial, puis la surveillance ou le ciblage d’un militaire. Autrement dit, l’adversaire n’a pas nécessairement besoin de pirater le téléphone, le réseau militaire ou l’opérateur télécom : il peut exploiter un marché de données conçu au départ pour la publicité. Les contre-mesures révèlent l’ampleur de la prise de conscience. L’Air Force indique avoir désactivé les identifiants environ 2 mois plus tôt, l’Army précise que le blocage par défaut sur ses appareils Apple et Android remonte au moins à février 2026, et le Special Operations Command l’a récemment appliqué à ses postes Windows. Reuters, qui a examiné les lettres et obtenu des confirmations séparées, rapporte que le CENTCOM a reçu plusieurs signalements concernant l’exploitation par des adversaires de données commerciales de localisation pour surveiller ou cibler du personnel américain sur théâtre d’opérations. TechCrunch a confirmé le contenu général des documents.

Le mécanisme : quand la publicité devient du renseignement

Nous opposons traditionnellement le renseignement de sources ouvertes, l’OSINT, au renseignement spécialisé, technique ou humain. Une troisième catégorie s’impose, que nous décrivons comme label d’analyse et non comme concept déposé : le renseignement commercial, du renseignement acheté sur étagère. Transactions publicitaires, géolocalisation, courtiers en données, applications mobiles, métadonnées et historiques comportementaux produisent un gisement accessible légalement ou de façon semi-ouverte à des acteurs étrangers. Cela déplace la frontière de l’espionnage. Un service hostile peut potentiellement obtenir une information sensible sans intrusion informatique, sans agent clandestin et parfois sans franchir directement une barrière technique. La sécurité nationale se heurte alors à quelque chose de beaucoup plus banal qu’une cyberattaque : le modèle économique de la publicité numérique. C’est, selon Reuters, la première reconnaissance publique par l’armée américaine de contre-mesures prises après des signalements d’exploitation de ces données contre ses troupes.

La conséquence européenne et française

Le signal dépasse largement le Pentagone. Les mêmes infrastructures technologiques équipent les téléphones des militaires européens, des diplomates, des hauts fonctionnaires, des industriels de défense, des dirigeants, des chercheurs et des journalistes. La question stratégique, pour la France, est donc lisible : quelles données commerciales permettent aujourd’hui de reconstituer les déplacements de personnels ou d’actifs sensibles ? Elle ne s’instruit évidemment pas en tentant une telle reconstruction sur des individus, ce que nous ne faisons pas et ne recommandons pas. Elle s’instruit par le droit et les institutions : le règlement sur les services numériques, le RGPD, l’encadrement des courtiers de données, le rôle de la CNIL et de l’ANSSI, et les règles applicables aux terminaux professionnels sensibles. Le sujet est réglementaire et organisationnel avant d’être opérationnel, et c’est à ce niveau qu’une souveraineté se joue.

Ce qu’il ne faut pas conclure

La contre-mesure a ses limites. Désactiver les identifiants publicitaires ne rend pas un terminal invisible : des applications dotées d’autres permissions, les données réseau ou diverses techniques de corrélation peuvent continuer à produire des signaux de localisation. La discipline d’analyse impose de tenir 4 distinctions. Une donnée commercialement disponible n’est pas une donnée publique. L’achat d’une donnée n’est pas une intrusion informatique. Une géolocalisation possible n’est pas un ciblage militaire démontré dans chaque cas. Et un adversaire étranger n’est pas un État précisément identifié, comme le rappelle notre Doctrine d’Attribution Stricte. La désactivation des MAID est nécessaire, elle n’est pas suffisante.

Ce qu’ELMARQ retient

Pour une institution, une direction de sécurité, un industriel de défense ou un dirigeant, la leçon est un déplacement de la menace, pas une panique. La prochaine opération de renseignement n’a peut-être besoin ni d’un pirate ni d’un espion : une carte bancaire peut parfois suffire pour acheter les traces numériques laissées par une cible. Le cyberespionnage ne consiste donc plus seulement à voler des données protégées ; il faut désormais protéger celles que nos propres économies mettent légalement en vente. 3 réflexes en découlent. D’abord, traiter les terminaux professionnels sensibles comme une surface d’exposition commerciale, et pas seulement comme une surface d’attaque technique. Ensuite, porter le sujet là où il se règle, dans le droit des données et l’encadrement des courtiers, pas dans la seule configuration des appareils. Enfin, tenir l’attribution : documenter le risque sans nommer un État sans preuve. Le Pentagone vient d’admettre, par ses contre-mesures, que le marché de la donnée publicitaire est devenu une surface de renseignement. C’est un avertissement, pas une fatalité.

Correction du 25 septembre 2026. Les mémos ont été rendus publics à l’appui d’une demande d’enquête adressée au Pentagone, et non au terme d’une enquête parlementaire ; la « première reconnaissance officielle » est ramenée à ce que rapporte Reuters (première reconnaissance publique des contre-mesures) ; il est précisé que les autorités n’ont pas affirmé que ces données avaient permis une attaque réussie.
§ Questions fréquentes

Ce qu'il faut comprendre

Qu’ont révélé Ron Wyden et Pat Harrigan le 4 septembre 2026 ?

Ils ont rendu publics des mémos de plusieurs composantes des forces armées américaines montrant que des adversaires ont utilisé des données de localisation issues de téléphones et vendues commercialement pour suivre ou cibler du personnel américain au Moyen-Orient. En réponse, l’Army, l’Air Force, la Navy, les Marines et le Special Operations Command ont désactivé, à des degrés divers, les identifiants publicitaires mobiles (MAID) sur leurs appareils professionnels.

L’adversaire a-t-il piraté les téléphones militaires ?

Pas nécessairement. La chaîne de risque part d’une application mobile, d’un identifiant publicitaire et de données de localisation, revendues par un courtier de données et achetées commercialement. Un service hostile peut obtenir une information sensible sans intrusion informatique ni agent clandestin. Les documents n’identifient aucun État précis, et il serait abusif d’attribuer l’achat des données à un pays donné sans preuve.

Qu’est-ce que le renseignement commercial ?

Un label descriptif d’ELMARQ, pas un concept déposé. À côté du renseignement de sources ouvertes (OSINT) et du renseignement spécialisé, une troisième catégorie apparaît : du renseignement acheté sur étagère, à partir de transactions publicitaires, de géolocalisation, de courtiers en données et de métadonnées. Il déplace la frontière de l’espionnage vers le modèle économique de la publicité numérique.

Le sujet concerne-t-il la France et l’Europe ?

Oui. Les mêmes infrastructures équipent les terminaux des militaires, diplomates, hauts fonctionnaires, industriels de défense, dirigeants, chercheurs et journalistes européens. La question s’instruit par le droit et les institutions, règlement sur les services numériques, RGPD, encadrement des courtiers de données, CNIL, ANSSI, règles sur les terminaux professionnels sensibles, jamais en tentant une reconstruction sur des individus.

§ Sources

Références citées

Références citées dans cette analyse : documents originaux, enquêtes, reprises de presse et travaux ELMARQ. Celles qui disposent d'une adresse publique sont liées directement, pour que chaque affirmation puisse être remontée à son émetteur.

  1. 01
  2. 02
  3. 03
  4. 04
Votre prochaine lecture
L’analyse de

Marc Lugand-Sacy

Fondateur, Président et associé d’ELMARQ.

Son parcours et sa méthode ↗
Citer cette analyse · référence et lien permanent
§ Citer cet article
Référence académique

Lugand-Sacy, Marc (2026). Comment des données publicitaires servent à traquer des militaires. Journal ELMARQ. https://elmarq.fr/journal/publicite-donnees-localisation-commerciales-renseignement

PartagerLinkedInTwitter / XEmail

Garder une lecture d’avance.
Recevoir la sélection du vendredi.

M’inscrire à la newsletter ↗

Crise informationnelle

Une crise se prépare
quand elle ne coûte encore rien

Relire une crise après coup est confortable. La question utile est autre : si le même enchaînement démarrait chez vous lundi, qui décide, qui parle, et sur quelle ligne déjà écrite ? La réponse s'établit à froid, pas le jour où le téléphone sonne.

Ce que cette page montre
Le déroulé d'une crise déjà publique, reconstitué à partir de sources ouvertes.
Ce qu'une mission couvre
Votre exposition réelle, votre chaîne de décision, et la ligne de défense écrite avant le premier appel.

Pour votre mission

Marc Lugand-Sacy conduit le cadrage de communication de crise. Bénédicte Dubois peut intervenir sur les relais commerciaux et les réseaux concernés, pour que les réponses aux clients restent cohérentes avec la parole de l’organisation.

Les expertises des deux associés ↗

Trente minutes, sans engagement · Avec les associés · réponse sous 24 heures ouvrées

ELMARQ · Réponse sous 24 heures ouvrées · Échange confidentiel

Lire d'autres analyses